
SASE: A Convergência de Rede e Segurança que sua Empresa Precisa
SASE: A Convergência de Rede e Segurança que sua Empresa Precisa
A rápida adoção do trabalho híbrido, a proliferação de dispositivos móveis e a migração acelerada e irreversível para ambientes de nuvem (multicloud e nuvem híbrida) transformaram definitivamente a arquitetura de TI das empresas modernas. O perímetro de segurança tradicional, antes restrito aos limites físicos do escritório corporativo e protegido por firewalls de borda robustos, simplesmente desapareceu. Hoje, usuários, dispositivos, dados e aplicações estão distribuídos globalmente, criando um desafio monumental e sem precedentes para CTOs, CISOs e gerentes de TI: como garantir acesso rápido, confiável e seguro a recursos corporativos críticos sem comprometer a experiência do usuário ou sobrecarregar a equipe de TI com a gestão de múltiplas soluções fragmentadas e ineficientes?
A resposta para esse dilema complexo reside em uma mudança fundamental de paradigma arquitetônico. É exatamente aqui que entra o SASE (Secure Access Service Edge), uma abordagem inovadora e disruptiva que unifica as capacidades de rede de longa distância e os serviços de segurança cibernética em um único modelo de serviço entregue diretamente na nuvem. Se a sua empresa ainda depende de VPNs legadas, arquiteturas de rede centralizadas e um emaranhado de appliances de segurança físicos, é hora de entender profundamente o que é SASE, como ele funciona e por que ele é absolutamente fundamental para garantir a resiliência e o futuro da sua infraestrutura de TI.
O que é SASE (Secure Access Service Edge)?
O termo SASE (pronuncia-se "sássi") foi cunhado pela primeira vez pela consultoria Gartner no final de 2019 para descrever a convergência inevitável de serviços de rede de longa distância (WAN) e serviços de segurança de rede em um modelo unificado, elástico e entregue na nuvem. Em sua essência mais pura, o SASE inverte o modelo tradicional de segurança de redes corporativas.
Historicamente, as empresas construíam redes em formato de "hub-and-spoke", onde todo o tráfego de filiais e usuários remotos era forçado a retornar a um data center central (o hub) para passar por rigorosa inspeção de segurança antes de ser direcionado à internet ou a aplicações em nuvem. Esse processo, conhecido como "tromboning" ou "backhauling", gera latência excessiva, consome largura de banda valiosa e prejudica severamente a performance das aplicações, frustrando os usuários.
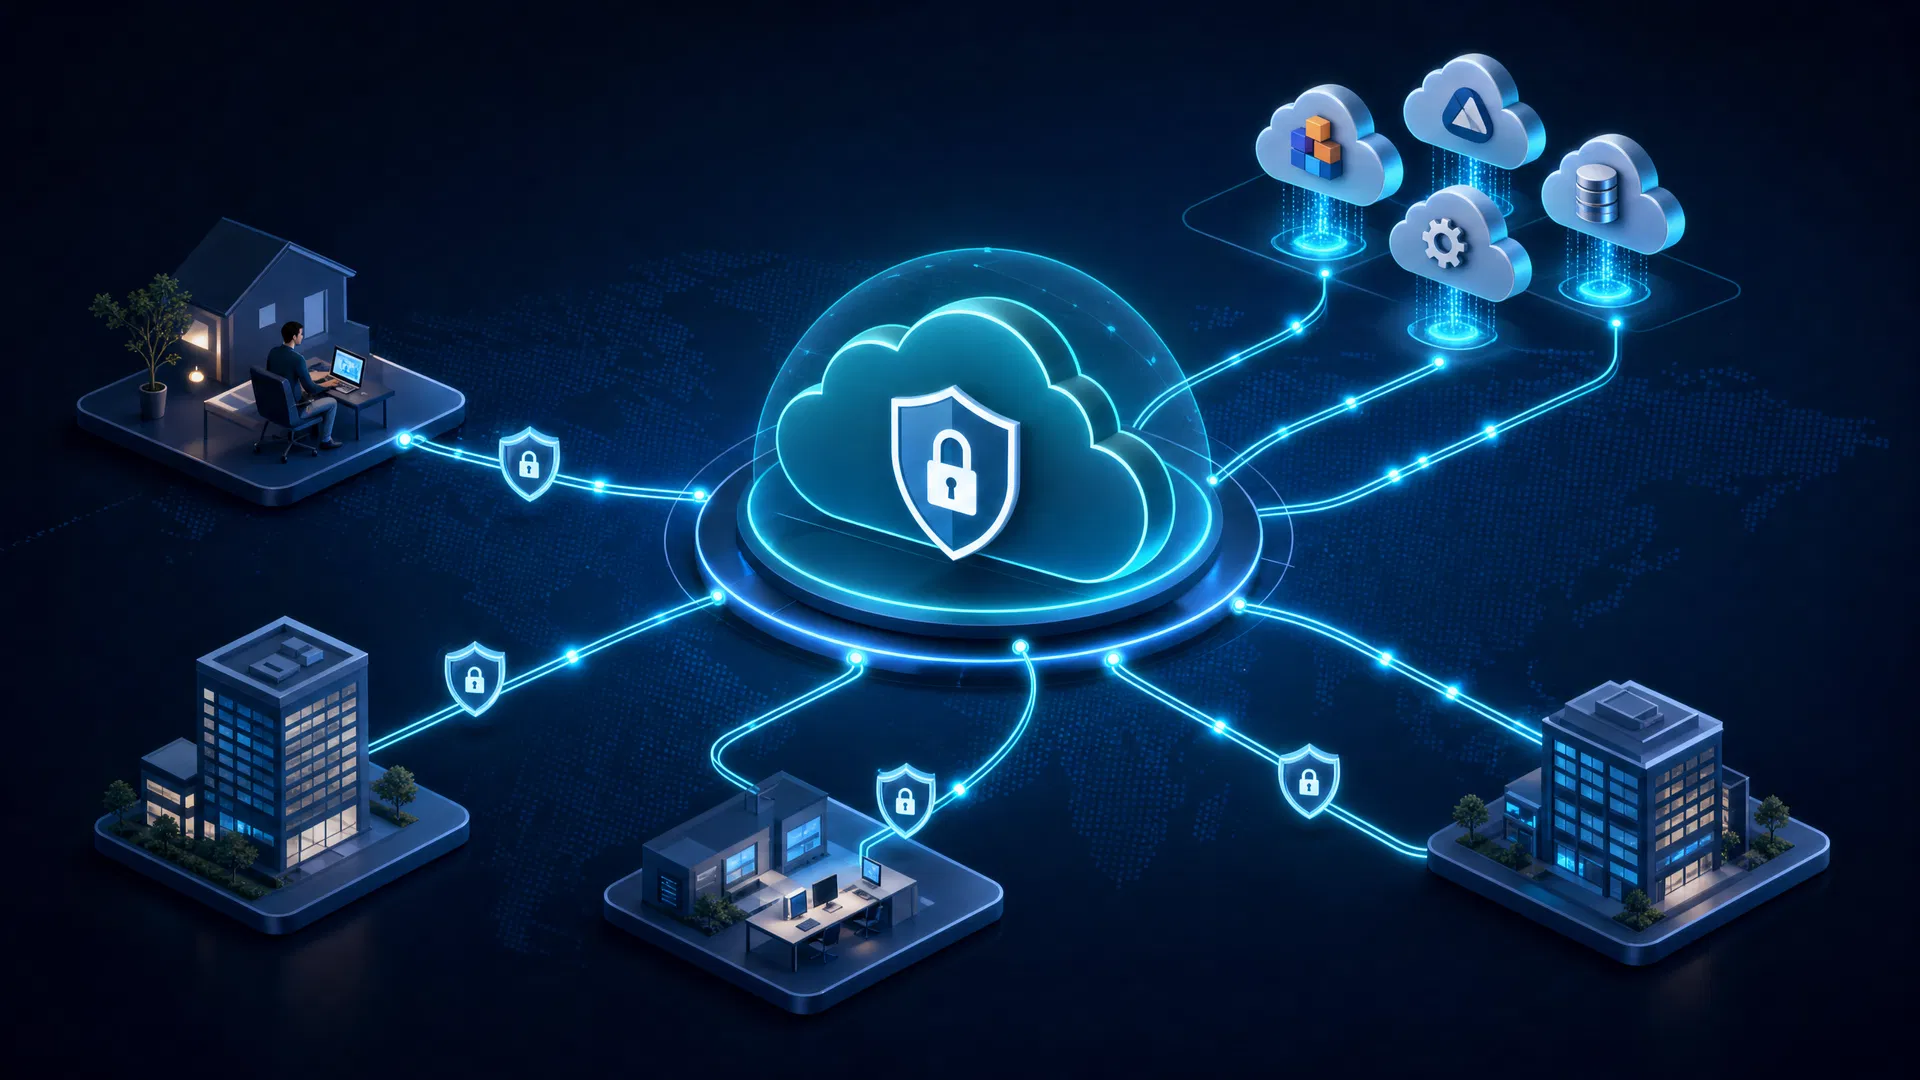
O SASE resolve esse problema levando a segurança até a borda (edge), o mais próximo possível do usuário, dispositivo ou filial, independentemente de onde eles estejam localizados geograficamente. Em vez de trazer o tráfego para a segurança, o SASE leva a segurança para o tráfego.
Segundo pesquisas recentes do Gartner, a adoção dessa arquitetura está em ritmo acelerado: estima-se que, até 2025, 80% das empresas terão adotado uma estratégia de arquitetura SASE, unificando o acesso à web, serviços em nuvem e aplicações privadas. Essa adoção massiva não é um mero modismo tecnológico; ela reflete a necessidade urgente e pragmática de simplificar a gestão de TI, reduzir custos operacionais e proteger ambientes altamente distribuídos contra ameaças cibernéticas cada vez mais sofisticadas, como ransomware e ataques de phishing direcionados.
Os Componentes Fundamentais da Arquitetura SASE
Para compreender plenamente o impacto transformacional do SASE, é essencial conhecer os pilares tecnológicos que compõem essa arquitetura. É importante ressaltar que o SASE não é um produto único de prateleira, mas sim um framework, a integração harmoniosa de diversas tecnologias essenciais de rede e segurança:
SD-WAN (Software-Defined Wide Area Network)
O SD-WAN atua como a base de conectividade e rede do SASE. Ele abstrai o hardware de rede e cria uma sobreposição virtual (overlay) que otimiza o roteamento de tráfego de forma inteligente e dinâmica. O SD-WAN garante conectividade de alta performance e resiliência entre filiais, data centers e a nuvem, escolhendo sempre o melhor caminho para os dados com base nas condições da rede em tempo real. Ele permite que as empresas utilizem conexões de internet banda larga comuns (broadband) de forma segura e eficiente, reduzindo drasticamente a dependência de links MPLS caros e rígidos, proporcionando maior agilidade aos negócios.
ZTNA (Zero Trust Network Access)
O ZTNA é o coração da segurança de acesso no modelo SASE e substitui as VPNs tradicionais, que são notoriamente vulneráveis e difíceis de escalar. O ZTNA aplica rigorosamente o princípio de "confiança zero" (Zero Trust): "nunca confie, sempre verifique". Em vez de conceder acesso amplo e irrestrito à rede corporativa após uma única autenticação, o ZTNA verifica continuamente a identidade do usuário, o contexto da solicitação e a postura de segurança do dispositivo antes de permitir o acesso a aplicações específicas, uma a uma. Isso minimiza drasticamente a superfície de ataque, impede a movimentação lateral de ameaças (caso um dispositivo seja comprometido) e garante que os usuários acessem apenas o que precisam para trabalhar.
CASB (Cloud Access Security Broker)
Com a proliferação exponencial de aplicações SaaS (Software as a Service) como Microsoft 365, Salesforce e Google Workspace, o CASB tornou-se indispensável. Ele atua como um intermediário de segurança inteligente entre os usuários e os serviços em nuvem. O CASB oferece visibilidade granular sobre o uso da nuvem (descobrindo a "Shadow IT"), controle de acesso rigoroso, proteção avançada contra perda de dados (DLP) e garantia de conformidade regulatória (como LGPD e GDPR). Ele garante que os dados corporativos sensíveis estejam seguros e em conformidade, mesmo quando residem fora do controle direto da infraestrutura de TI tradicional.
SWG (Secure Web Gateway)
O SWG é a primeira linha de defesa contra ameaças baseadas na web. Ele protege os usuários filtrando ativamente o tráfego de internet malicioso e aplicando políticas corporativas de uso aceitável. O SWG bloqueia malwares, tentativas de phishing, botnets e outras ameaças avançadas antes mesmo que elas atinjam o endpoint do usuário. Em uma arquitetura SASE, o SWG é entregue a partir da nuvem, garantindo proteção contínua para usuários remotos sem a necessidade de rotear o tráfego de volta para a matriz.
FWaaS (Firewall as a Service)
O FWaaS leva as capacidades robustas de um firewall de próxima geração (NGFW) diretamente para a nuvem, tornando-as elásticas e escaláveis. Ele oferece inspeção profunda de pacotes (DPI), prevenção de intrusões (IPS), controle avançado de aplicações e proteção contra malware para todo o tráfego de rede, independentemente da localização do usuário ou da filial. O FWaaS elimina a necessidade de implantar, atualizar e gerenciar appliances físicos de firewall em cada localidade remota, simplificando imensamente a administração da segurança.
Benefícios do SASE para o Trabalho Híbrido e a Redução de Complexidade
A adoção do SASE traz vantagens transformadoras e mensuráveis para as organizações, especialmente aquelas que adotam modelos de trabalho flexíveis e híbridos como padrão.
1. Redução Drástica da Complexidade Operacional e Administrativa
Historicamente, as equipes de TI e segurança precisavam gerenciar um mosaico complexo de soluções pontuais de diferentes fornecedores — firewalls de uma marca, VPNs de outra, proxies de uma terceira. Essa fragmentação gera silos de informação, políticas inconsistentes e uma sobrecarga administrativa insustentável. O SASE consolida essas funções díspares em uma plataforma unificada e coesa, simplificando radicalmente o gerenciamento. Com um painel de controle centralizado (single pane of glass), as equipes podem definir, aplicar e monitorar políticas de rede e segurança globalmente, reduzindo o número de consoles e diminuindo a carga operacional.
2. Experiência do Usuário Aprimorada e Produtividade Elevada
Ao inspecionar o tráfego e aplicar políticas de segurança na borda da rede, nos chamados PoPs (Points of Presence) distribuídos globalmente e próximos ao usuário, o SASE elimina o gargalo do "tromboning". Isso resulta em uma redução significativa da latência, maior disponibilidade de largura de banda e uma experiência de acesso incrivelmente rápida e fluida às aplicações em nuvem e recursos corporativos. Para o funcionário em trabalho híbrido, isso se traduz em menos interrupções, chamadas de vídeo sem travamentos e maior produtividade geral.
3. Segurança Consistente, Ubíqua e Baseada em Identidade
Com o SASE, a segurança deixa de ser atrelada a um local físico (o escritório) ou a um endereço IP, e passa a ser atrelada à identidade do usuário e ao contexto do dispositivo. As políticas de segurança são aplicadas de forma consistente e rigorosa, quer o funcionário esteja trabalhando na sede corporativa, em um aeroporto, em um café ou no conforto de sua casa. A proteção acompanha o usuário de forma transparente, garantindo que a postura de segurança da empresa permaneça inabalável diante da mobilidade extrema.
4. Otimização de Custos e Transição para OpEx
A consolidação de múltiplos fornecedores de segurança e rede em uma única plataforma SASE pode gerar economias significativas. Além disso, a transição de um modelo tradicional de despesas de capital (CapEx), focado na compra e renovação constante de hardware caro, para um modelo de despesas operacionais (OpEx) previsível e baseado em assinaturas de serviços em nuvem, melhora o fluxo de caixa da empresa. De acordo com relatórios da indústria, como os da IBM e do próprio Gartner, empresas que adotam SASE relatam uma redução notável nos custos totais de propriedade (TCO) de suas infraestruturas de rede e segurança a médio e longo prazo.
Como Implementar o SASE: Um Guia Prático para Migração Gradual
A transição de uma arquitetura legada para uma arquitetura SASE completa não precisa — e, na maioria dos casos, não deve — ser feita de forma abrupta ("rip-and-replace"). Uma abordagem de implementação gradual, faseada e estratégica é a mais recomendada para minimizar riscos operacionais, evitar interrupções nos negócios e garantir o alinhamento contínuo com os objetivos da organização.
Fase 1: Avaliação Profunda e Planejamento Estratégico
O primeiro e mais crucial passo é realizar um mapeamento exaustivo da infraestrutura atual. Identifique gargalos de rede, vulnerabilidades de segurança existentes e os custos associados à arquitetura legada. Compreenda detalhadamente onde seus usuários estão localizados, quais dispositivos utilizam e quais aplicações (SaaS, IaaS, data center interno) eles acessam diariamente. Defina claramente os objetivos de negócios que o SASE deve apoiar, como facilitar o trabalho remoto seguro ou acelerar a adoção da nuvem.
Fase 2: Modernização da WAN com a Implementação de SD-WAN
Muitas empresas optam por iniciar sua jornada SASE atualizando sua infraestrutura de rede de longa distância com SD-WAN. Esta fase proporciona ganhos imediatos e visíveis de performance de rede e permite a redução de custos com links de telecomunicações tradicionais (MPLS). O SD-WAN estabelece uma base de conectividade ágil e inteligente, preparando o terreno ideal para a integração fluida dos serviços de segurança em nuvem nas fases subsequentes.
Fase 3: Adoção de ZTNA para Acesso Remoto Seguro e Moderno
O próximo passo lógico é substituir gradualmente as VPNs legadas por soluções modernas de ZTNA. Comece implementando o ZTNA para grupos de usuários críticos (como administradores de TI ou executivos) ou para proteger o acesso a aplicações específicas de alto risco. À medida que a equipe de TI ganha familiaridade e confiança na tecnologia Zero Trust, expanda a implementação para toda a força de trabalho, desativando progressivamente os concentradores VPN antigos.
Fase 4: Consolidação da Segurança em Nuvem (SSE - Security Service Edge)
A fase final envolve a integração dos componentes de segurança baseados em nuvem restantes — SWG, CASB e FWaaS. O mercado frequentemente se refere a esse subconjunto de serviços de segurança do SASE como SSE (Security Service Edge). A convergência total da infraestrutura de rede (SD-WAN) com a plataforma de segurança em nuvem (SSE) completa a arquitetura SASE, entregando a visão unificada prometida pelo modelo.
Fornecedores Líderes e o Papel Fundamental de um Parceiro Estratégico
O mercado de soluções SASE é altamente dinâmico, competitivo e conta com diversos players de peso global. Fornecedores líderes de tecnologia, muitos dos quais são parceiros de longa data da NetConsulting Store, oferecem plataformas robustas que cobrem todo o espectro do SASE.
A Cisco, por exemplo, destaca-se com sua abordagem abrangente e madura, integrando perfeitamente o Cisco SD-WAN com o Cisco Umbrella, sua poderosa plataforma de segurança em nuvem, oferecendo uma solução SASE completa e altamente escalável. A Fortinet oferece uma forte convergência nativa de rede e segurança através do seu sistema operacional FortiOS, entregando o FortiSASE com capacidades excepcionais de firewalling e SD-WAN integrados desde a concepção. A Trend Micro, reconhecida mundialmente por sua inteligência de ameaças, traz sua profunda expertise em segurança avançada para a borda, complementando ecossistemas SASE com proteção de endpoint e rede de classe mundial.
No entanto, é crucial entender que escolher a tecnologia certa é apenas uma parte do desafio. Para uma SASE implementação bem-sucedida, segura e otimizada, exige-se um profundo conhecimento técnico em arquitetura de redes complexas, cibersegurança avançada e integração de sistemas em nuvem. É exatamente por isso que é fundamental contar com um parceiro integrador experiente e confiável, que possa desenhar a arquitetura ideal, implementar a solução sem atritos e gerenciar o ambiente de forma personalizada para as necessidades específicas da sua empresa.
Conclusão
O SASE não é apenas mais uma sigla no vasto dicionário de TI; ele representa o futuro inevitável e necessário da infraestrutura corporativa. Ao unificar rede e segurança em um modelo ágil, elástico e focado na nuvem, o SASE capacita as empresas a abraçarem o trabalho híbrido com total confiança, reduzirem drasticamente a complexidade operacional e protegerem seus ativos digitais mais valiosos contra um cenário de ameaças cibernéticas em constante e rápida evolução. A transição para o SASE pode parecer uma jornada complexa inicialmente, mas os benefícios colhidos em termos de agilidade de negócios, segurança robusta e eficiência de custos são absolutamente inegáveis e essenciais para a competitividade moderna.
A sua infraestrutura de TI está verdadeiramente preparada para suportar os desafios e as demandas do futuro digital? A NetConsulting Store, com mais de 25 anos de experiência comprovada no mercado brasileiro de tecnologia B2B e parcerias estratégicas de alto nível com líderes globais como Cisco, Fortinet, Trend Micro, Veeam, HPE, Dell, Acronis, 1Password e Commvault, é a parceira ideal e qualificada para guiar sua empresa em cada etapa da jornada de adoção do SASE.
Não deixe a segurança e a performance da sua rede para trás. Fale com nossos especialistas hoje mesmo e descubra como podemos transformar a conectividade e a segurança do seu negócio, garantindo que sua empresa esteja pronta para inovar e crescer com segurança.
Precisa de ajuda com segurança digital?
A NetConsulting oferece soluções completas em cibersegurança e infraestrutura de redes.
Fale com nossos especialistas