
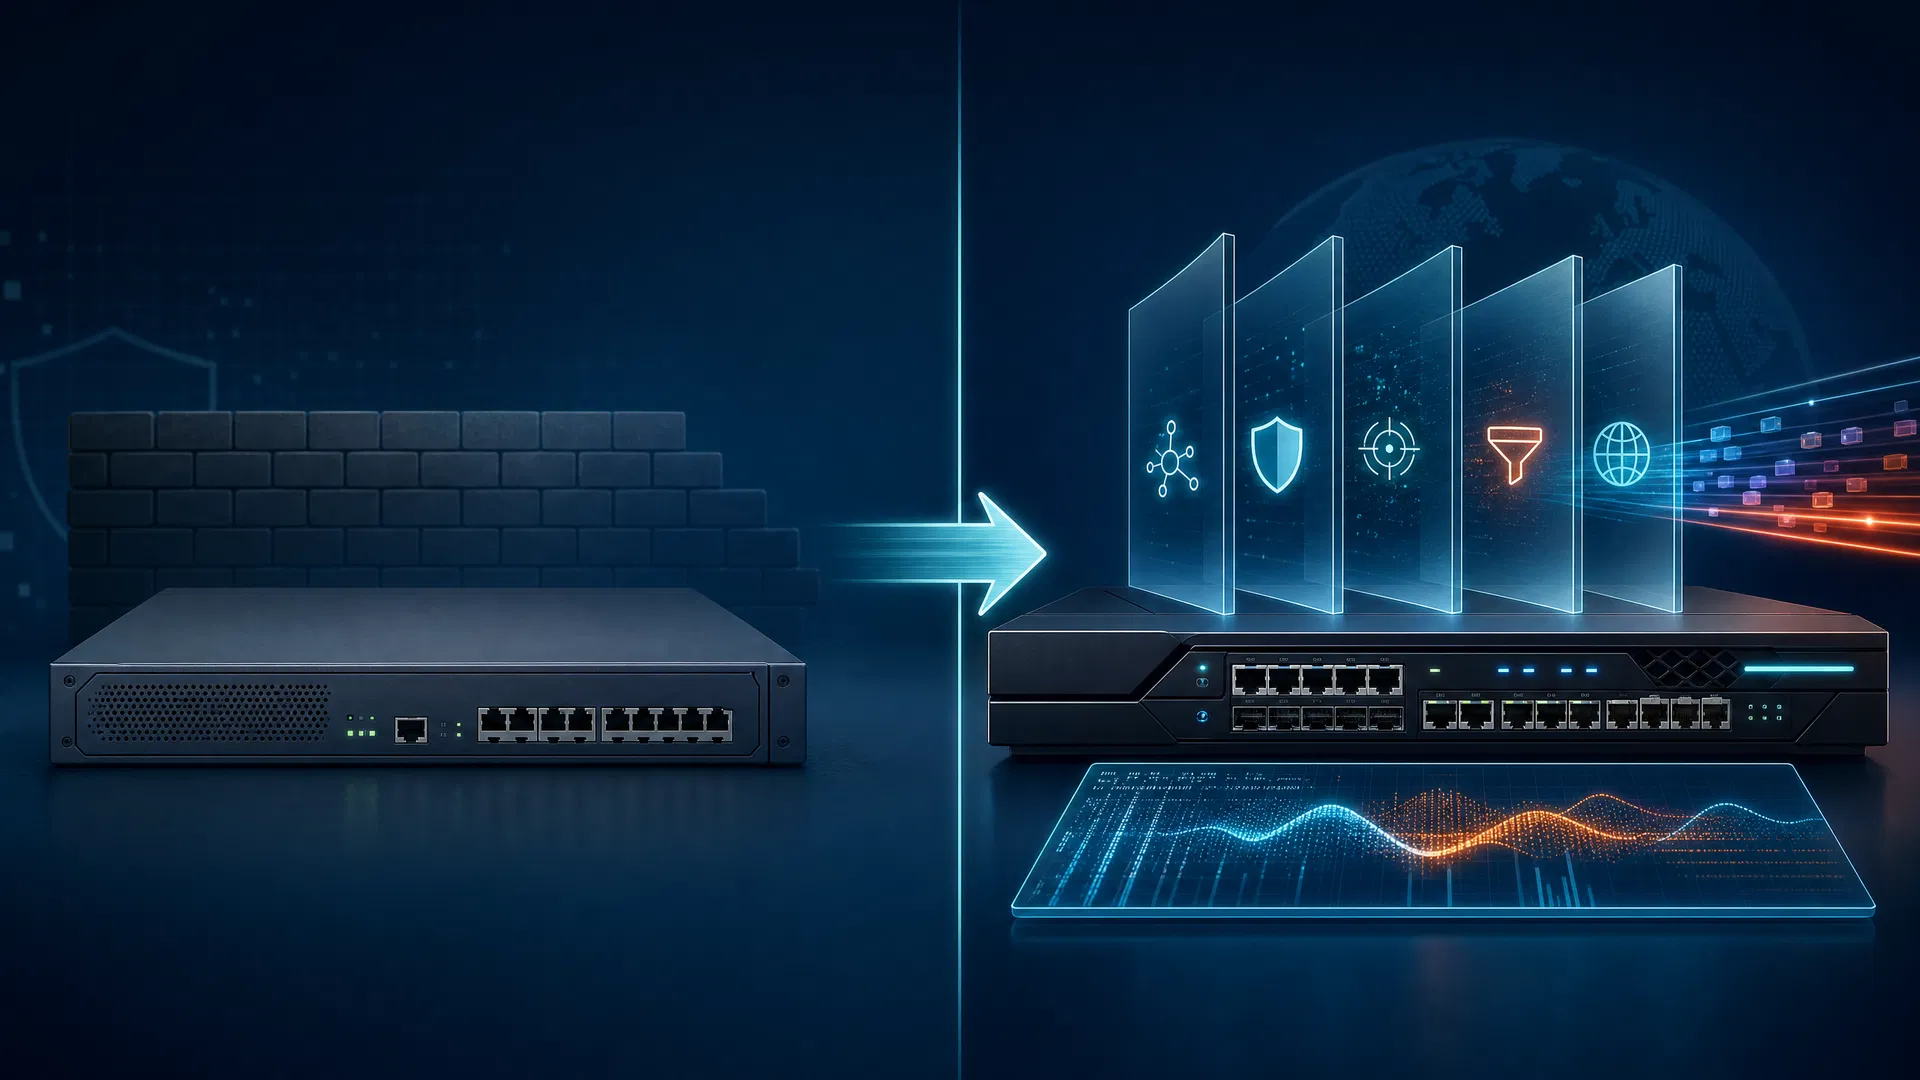
Firewall de Próxima Geração vs Firewall Tradicional: Comparativo Completo
Firewall de Próxima Geração vs Firewall Tradicional: Comparativo Completo
A evolução das ameaças cibernéticas transformou radicalmente o cenário de segurança da informação nas últimas décadas. Para diretores de tecnologia (CTOs), Chief Information Security Officers (CISOs) e gerentes de TI, o desafio de proteger a infraestrutura corporativa tornou-se uma corrida contra o tempo e contra atacantes cada vez mais sofisticados. Historicamente, o firewall tradicional atuava como o principal guardião do perímetro de rede, inspecionando pacotes e bloqueando tráfego indesejado com base em portas e protocolos. No entanto, com a migração acelerada para a computação em nuvem, o aumento exponencial do trabalho remoto e a proliferação de aplicações web complexas, o perímetro tradicional simplesmente desapareceu.
As ameaças modernas, como ransomware de dupla extorsão, malware polimórfico, ataques de dia zero (zero-day) e ameaças persistentes avançadas (APTs), facilmente contornam as defesas baseadas apenas em regras de camada 3 e 4. É nesse contexto de vulnerabilidade crescente e necessidade de visibilidade profunda que surge o debate crítico nas salas de diretoria: manter a infraestrutura legada ou investir em um Firewall de Próxima Geração (NGFW)? Este artigo apresenta um comparativo completo e detalhado entre essas duas tecnologias, explorando as diferenças técnicas, critérios de seleção, impacto financeiro e cenários de uso para guiar sua estratégia de cibersegurança corporativa.
A Evolução da Segurança de Perímetro e o Limite do Firewall Tradicional
Para compreender a necessidade de um NGFW, é fundamental revisitar como a segurança de rede evoluiu. Os primeiros firewalls, desenvolvidos no final dos anos 1980, eram simples filtros de pacotes (stateless). Eles analisavam cada pacote de dados isoladamente, verificando o endereço IP de origem e destino, além da porta utilizada. Logo em seguida, surgiram os firewalls de inspeção de estado (stateful inspection), que se tornaram o padrão da indústria por muitos anos.
Os firewalls tradicionais de inspeção de estado operam predominantemente nas camadas de rede e transporte (Camadas 3 e 4 do modelo OSI). Sua função principal é monitorar o estado das conexões ativas, desde o estabelecimento até o encerramento da sessão (como o three-way handshake do TCP), e determinar quais pacotes de rede têm permissão para passar através do firewall.
Embora essa abordagem tenha sido altamente eficaz no passado, quando as aplicações utilizavam portas fixas e previsíveis, ela apresenta limitações severas no cenário atual. A principal deficiência reside na incapacidade de compreender o tráfego na camada de aplicação (Camada 7). Por exemplo, um firewall tradicional pode permitir o tráfego na porta 80 (HTTP) ou 443 (HTTPS), mas não consegue distinguir se esse tráfego é uma navegação legítima em um portal de notícias, o uso de uma aplicação SaaS corporativa, ou a comunicação furtiva de um malware com seu servidor de comando e controle (C&C).
Segundo relatórios recentes da indústria de cibersegurança e pesquisas do Gartner, mais de 80% dos ataques modernos ocorrem na camada de aplicação, explorando vulnerabilidades que passam completamente despercebidas pelos filtros baseados apenas em portas e protocolos. Além disso, a falta de integração com outras ferramentas de segurança obriga as equipes de TI a gerenciar múltiplas soluções isoladas, como sistemas de prevenção de intrusão (IPS), proxies web e antivírus de rede separadamente. Essa fragmentação não apenas aumenta a complexidade operacional, mas também cria pontos cegos perigosos na visibilidade da rede, atrasando a detecção e a resposta a incidentes críticos.
A Revolução do Firewall de Próxima Geração (NGFW)
O Firewall de Próxima Geração (NGFW) não é apenas uma atualização de software; representa uma evolução arquitetônica fundamental, projetada desde o início para preencher as lacunas deixadas por seus predecessores. A principal inovação do NGFW é a capacidade de realizar a inspeção profunda de pacotes (DPI - Deep Packet Inspection) e o controle de tráfego na camada de aplicação (Camada 7), independentemente da porta, protocolo ou tática evasiva utilizada.
Inspeção de Camada 7 e Controle Granular de Aplicações
Diferente do modelo tradicional, o NGFW identifica exatamente qual aplicação está gerando o tráfego, mesmo que ela tente se disfarçar usando portas não padrão ou criptografia. Isso permite que os administradores de rede criem políticas extremamente granulares. Por exemplo, é possível permitir o uso do Microsoft 365 para toda a empresa, mas restringir o acesso a serviços de compartilhamento de arquivos não homologados (como o Dropbox pessoal), mitigando o risco de Shadow IT e prevenindo o vazamento de dados corporativos (DLP). O controle deixa de ser binário (permitir/bloquear porta) e passa a ser contextual (quem, o quê, quando e como).
IPS Integrado e Prevenção de Ameaças em Tempo Real
Um diferencial crucial e definidor do NGFW é a integração nativa de um Sistema de Prevenção de Intrusão (IPS). Em vez de analisar o tráfego em dispositivos separados — o que gera gargalos de rede e complexidade de roteamento —, o NGFW inspeciona o fluxo de dados em tempo real em uma única passagem (single-pass architecture). Ele identifica e bloqueia assinaturas de ataques conhecidos, exploits de vulnerabilidades, injeções de SQL e anomalias comportamentais. De acordo com relatórios da IBM sobre o custo de violações de dados, a consolidação de firewall e IPS em uma única plataforma com inteligência de ameaças atualizada continuamente reduz significativamente o tempo de resposta a incidentes e melhora a eficácia geral da segurança.
Sandboxing e Proteção contra Ameaças Avançadas (Zero-Day)
Para combater ataques de dia zero e malwares desconhecidos que não possuem assinaturas catalogadas, os NGFWs modernos incorporam tecnologias avançadas de sandboxing, frequentemente baseadas em nuvem. Quando um arquivo suspeito tenta entrar na rede, ele é interceptado, isolado e executado em um ambiente virtual seguro e controlado. Neste ambiente, o comportamento do arquivo é analisado minuciosamente por algoritmos de inteligência artificial e machine learning. Se o arquivo demonstrar atividades maliciosas, como tentativas de alterar registros do sistema operacional, criptografar arquivos ou estabelecer conexões de rede não autorizadas, ele é classificado como malicioso e bloqueado antes de atingir o endpoint do usuário.
Inspeção SSL/TLS: Iluminando os Pontos Cegos
Com a adoção massiva da criptografia para proteger a privacidade na internet, estima-se que mais de 90% do tráfego web atual seja criptografado (HTTPS). Embora a criptografia proteja os dados em trânsito contra interceptações legítimas, ela também serve como um esconderijo perfeito para ameaças. Os firewalls tradicionais são essencialmente cegos para o tráfego criptografado; eles veem apenas uma conexão segura, mas não o que está trafegando dentro dela. Os NGFWs, por outro lado, possuem a capacidade de realizar a inspeção SSL/TLS (SSL Decryption). Eles atuam como um intermediário confiável, descriptografando o tráfego, analisando seu conteúdo em busca de malwares ou vazamento de dados, e criptografando-o novamente antes de enviá-lo ao destino. Essa capacidade exige alto poder de processamento, sendo um dos principais diferenciais de hardware dos NGFWs de ponta.
Comparativo Técnico e Impacto no Custo Total de Propriedade (TCO)
Ao avaliar a transição de um firewall tradicional para um NGFW, os decisores de TI devem considerar não apenas as capacidades técnicas superiores, mas também o impacto financeiro e operacional a longo prazo.
| Característica Técnica | Firewall Tradicional (Stateful) | Firewall de Próxima Geração (NGFW) |
| :--- | :--- | :--- |
| Camada de Operação (OSI) | Camadas 3 e 4 (Rede e Transporte) | Até a Camada 7 (Aplicação) |
| Visibilidade e Controle | Baseada estritamente em portas e protocolos | Identificação precisa da aplicação e do usuário |
| Prevenção de Intrusão (IPS) | Requer appliance ou licenciamento separado | Integrado nativamente com inspeção em tempo real |
| Inspeção de Tráfego Criptografado | Não suportado ou com desempenho inviável | Inspeção SSL/TLS de alto desempenho por hardware |
| Proteção contra Zero-Day | Inexistente | Sandboxing e inteligência de ameaças baseada em IA |
| Integração de Identidade | Limitada a endereços IP estáticos | Integração profunda com Active Directory, LDAP, IAM e SSO |
Do ponto de vista do Custo Total de Propriedade (TCO), a adoção de um NGFW frequentemente resulta em economia substancial a médio e longo prazo, contrariando a percepção inicial de alto custo. Embora o investimento inicial (CAPEX) possa ser superior ao de um firewall tradicional, a consolidação de múltiplas funções de segurança — Firewall, IPS, VPN, Filtro Web, Antivírus de Rede, Controle de Aplicação — em um único dispositivo reduz drasticamente os custos de licenciamento de software de terceiros, contratos de manutenção, consumo de energia e espaço em rack no data center.
Além disso, a gestão centralizada diminui a carga de trabalho operacional da equipe de TI. Em vez de administrar dezenas de consoles diferentes, correlacionar logs manualmente e lidar com políticas conflitantes, os profissionais de segurança podem focar em tarefas estratégicas, análise de ameaças e melhoria contínua da postura de segurança da empresa.
Marcas Líderes e Critérios de Seleção para o Ambiente Corporativo
O mercado de NGFW é altamente competitivo, com fabricantes inovando continuamente para oferecer maior desempenho, segurança e facilidade de gestão. Como parceira estratégica das principais fabricantes globais, a NetConsulting Store destaca duas das marcas mais proeminentes e amplamente adotadas em ambientes corporativos exigentes: Fortinet e Cisco.
Fortinet FortiGate: Reconhecido consistentemente como líder nos quadrantes mágicos do Gartner para Network Firewalls, o FortiGate destaca-se pelo uso inovador de processadores de segurança dedicados (SPUs - Security Processing Units). Essa arquitetura de hardware proprietária (ASIC) permite que os firewalls da Fortinet entreguem altíssimo desempenho na inspeção de ameaças e descriptografia SSL, sem comprometer a velocidade da rede ou introduzir latência inaceitável. Além disso, a integração nativa com o Fortinet Security Fabric proporciona uma visibilidade unificada, automação de tarefas e resposta coordenada a incidentes em toda a infraestrutura, desde o endpoint até a nuvem.
Cisco Firepower (Secure Firewall): A Cisco, líder histórica e indiscutível em infraestrutura de redes, oferece soluções de NGFW extremamente robustas que se integram perfeitamente a ambientes corporativos complexos. O Cisco Secure Firewall brilha na inteligência de ameaças, sendo alimentado pelo Cisco Talos, um dos maiores e mais respeitados grupos de pesquisa de segurança cibernética do mundo. A solução oferece excelente visibilidade de rede, controle rigoroso de políticas de microsegmentação e integração profunda com outras ferramentas do vasto ecossistema Cisco, como o Cisco ISE (Identity Services Engine) para controle de acesso baseado em identidade e postura do dispositivo, e o Cisco Secure Endpoint.
Ao selecionar um NGFW, os gestores de TI e CISOs devem avaliar criteriosamente os seguintes pontos:
Cenários de Uso e Quando é o Momento de Atualizar
A decisão de migrar para um NGFW deve ser baseada no perfil de risco, nas exigências de conformidade e nas necessidades operacionais da organização. Abaixo, destacamos cenários críticos onde a atualização é não apenas recomendada, mas vital para a continuidade dos negócios:
1. Adoção Intensiva de Nuvem e SaaS: Se a sua empresa utiliza aplicações SaaS (como Microsoft 365, Salesforce, ERPs em nuvem) e infraestrutura como serviço (IaaS), o controle baseado em portas do firewall tradicional é inútil e perigoso. O NGFW permite criar políticas específicas para essas aplicações, garantindo acesso seguro, priorização de banda (SD-WAN seguro) e prevenindo o vazamento de dados confidenciais.
2. Força de Trabalho Distribuída e Híbrida: Com colaboradores acessando recursos corporativos de diferentes locais, redes domésticas e dispositivos móveis, a necessidade de VPNs seguras de alto desempenho, inspeção de tráfego remoto e integração com arquiteturas de Zero Trust Network Access (ZTNA) torna o NGFW uma peça indispensável da infraestrutura.
3. Conformidade Regulatória Rigorosa (LGPD, PCI-DSS, HIPAA): Organizações sujeitas a regulamentações de proteção de dados precisam de visibilidade granular e relatórios detalhados sobre quem acessa quais informações e quando. O NGFW fornece os logs detalhados, a retenção de dados e os controles de acesso necessários para demonstrar conformidade durante auditorias rigorosas.
4. Ambientes de Alta Ameaça e Infraestruturas Críticas: Empresas nos setores financeiro, de saúde, governamental e industrial (OT/ICS) são alvos frequentes de ataques direcionados, espionagem industrial e ransomware. A proteção avançada contra ameaças (ATP), a segmentação de rede e o sandboxing oferecidos pelo NGFW são camadas de defesa vitais para isolar sistemas críticos e impedir a movimentação lateral de atacantes.
Se a sua infraestrutura atual ainda depende de firewalls tradicionais, ou se você gerencia múltiplas soluções de segurança fragmentadas que dificultam a visibilidade e atrasam a resposta a incidentes, o momento de atualizar é agora. A modernização da segurança de rede não é apenas uma atualização tecnológica; é um investimento estratégico na resiliência, reputação e continuidade da sua organização.
Conclusão
A transição do firewall tradicional para o Firewall de Próxima Geração (NGFW) marca a mudança fundamental de uma segurança de perímetro estática e reativa para uma defesa dinâmica, inteligente e orientada ao contexto. Enquanto os firewalls legados deixam as portas abertas para ameaças modernas que operam na camada de aplicação e se escondem habilmente em tráfego criptografado, os NGFWs oferecem a visibilidade profunda, o controle granular e a prevenção avançada de ameaças necessárias para proteger os ativos digitais mais valiosos da sua empresa.
Ao consolidar recursos críticos como IPS, inspeção SSL de alto desempenho, controle de aplicações e sandboxing em uma única plataforma coesa, o NGFW não apenas eleva drasticamente a postura de segurança, mas também otimiza o Custo Total de Propriedade (TCO) e simplifica a gestão diária para as equipes de TI. Marcas líderes de mercado, como Fortinet e Cisco, oferecem soluções robustas e escaláveis que se adaptam perfeitamente às necessidades de organizações de todos os tamanhos, desde data centers on-premises até complexos ambientes multicloud.
A segurança da sua infraestrutura de TI corporativa não pode depender de tecnologias do passado para combater as ameaças sofisticadas do futuro. É fundamental avaliar sua arquitetura atual, identificar os pontos cegos e planejar a modernização imediata do seu perímetro de segurança.
Fale com nossos especialistas na NetConsulting Store. Com mais de 25 anos de experiência sólida no mercado corporativo B2B e parcerias estratégicas de alto nível com líderes globais como Cisco, Fortinet, Trend Micro, Veeam, HPE, Dell, Acronis, 1Password e Commvault, nossa equipe de engenharia está pronta para desenhar, implementar e gerenciar a solução de Firewall de Próxima Geração ideal para o seu negócio. Proteja sua empresa com quem realmente entende de cibersegurança e infraestrutura de redes. Entre em contato hoje mesmo e agende uma avaliação da sua infraestrutura.
Precisa de ajuda com segurança digital?
A NetConsulting oferece soluções completas em cibersegurança e infraestrutura de redes.
Fale com nossos especialistas